
Якщо ваш сайт працює на WordPress, іншому популярному рушії або просто використовує PHP — сьогодні варто звернути увагу на безпеку сервера. Розробники PHP оголосили про позачерговий випуск оновлень через дві критичні помилки в коді з високим рейтингом небезпеки — 9.2 із 10.
Виправлення виходять 21 жовтня о 17:00 за київським часом (14:00 UTC).
Що за проблема і чому вона виникла?
Зазвичай вразливості знаходять у плагінах, темах чи окремих модулях. Проте цього разу дірка виявилася в самому ядрі мови PHP, на якому тримається більша частина сайтів у світі.
Попередня причина — помилка обробки пам’яті (клас Use-After-Free).
Говорячи людською мовою:
- Коли користувач завантажує файл на сайт, PHP відстежує цей процес і виділяє під нього шматок тимчасової пам’яті сервера.
- Через системну помилку інтерпретатор може повторно звернутися до тієї ділянки пам’яті, яку вже звільнив.
- Якщо зловмисник відправить спеціально зіпсований запит під час завантаження, він може підсунути туди свої інструкції та змусити сервер виконати чужий код (Remote Code Execution / RCE). При цьому йому навіть не потрібен логін чи пароль до сайту.
Кого це стосується?
У зоні ризику — будь-який сервер із запущеним PHP, який приймає зовнішні запити з інтернету.
Найбільша небезпека виникає тоді, коли:
- Ви використовуєте власний віртуальний сервер (VPS) або виділений хост і керуєте ним самостійно.
- Ваш сайт досі працює на старих версіях PHP (7.4, 8.0 або 8.1), які вже зняті з офіційної підтримки й автоматичних патчів безпеки більше не отримають.
Що робити просто зараз: 3 прості кроки
Впадати в паніку не потрібно: сервери не ламаються в одну секунду, але після публікації оновлень сканери почнуть масово шукати невразливі хости.
1. Якщо у вас звичайний віртуальний хостинг (Shared)
Більшість хостинг-провайдерів розгортають системні латки автоматично. Напишіть у техпідтримку коротке запитання:
«Доброго дня! Чи плануєте ви сьогодні після 17:00 встановлювати свіжі оновлення безпеки для PHP на серверах?»
2. Якщо у вас VPS або хмарний сервер
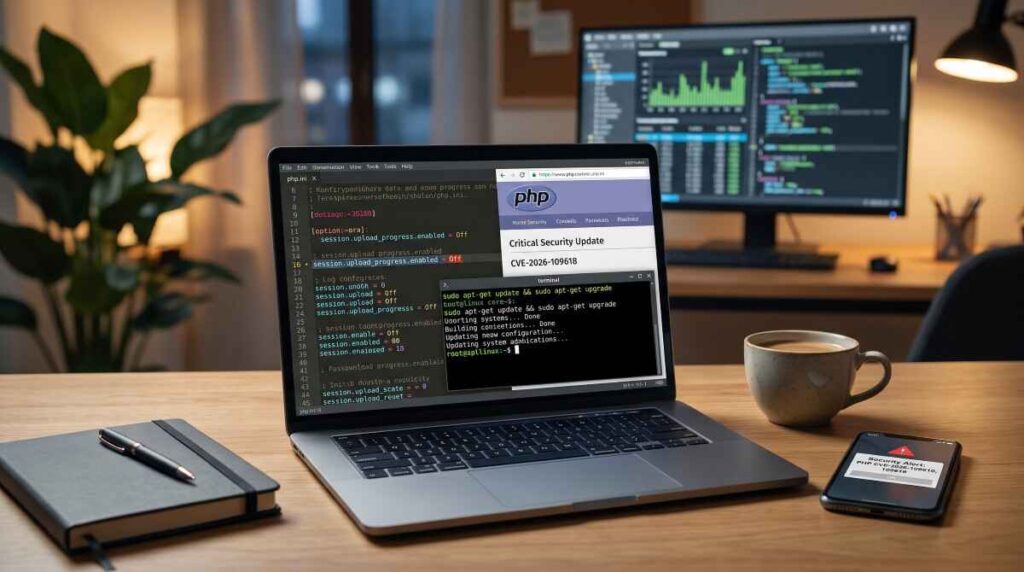
Заплануйте на вечір планове оновлення пакетів через менеджер вашої ОС (apt upgrade тощо) або перезбірку Docker-контейнерів із новими офіційними образами.
3. Тимчасовий запобіжник (для тих, хто має доступ до php.ini)
Оскільки вектор атаки пов’язують із модулем прогресу завантажень, до встановлення патча в налаштуваннях php.ini можна просто вимкнути цю функцію:
Ini, TOML
session.upload_progress.enabled = Off
Після збереження достатньо перезапустити службу вебсервера або PHP-FPM. На роботу 99% сайтів це ніяк не вплине.
Де стежити за релізом
Усі деталі, перелік номерів версій і офіційні виправлення публікуються безпосередньо розробниками на головному сайті проєкту: